
Clash订阅转换安全吗?在线、本地与原生导入怎么选
简答:Clash订阅转换不是必然不安全;优先原生订阅,其次本地或可信自托管,陌生在线站点不要提交真实长期链接,并核对来源、配置差异、日志和凭据处置。
定义:Clash订阅转换,是把服务商提供的订阅链接或节点数据解析后,重新生成适用于特定代理客户端或内核的配置文件。
先看结论:Clash订阅转换安全吗?
如果服务商已经提供适配当前客户端的 Clash、Clash Meta 或 mihomo 格式,优先直接导入,不必为了筛选节点把真实订阅链接交给额外网站。Clash Verge Rev 的文档支持通过订阅链接导入远程配置;mihomo 也支持通过 proxy-providers 读取远程代理集合。可先查看服务商控制台中的格式选项,再决定是否转换。参考:Clash Verge Rev 远程订阅文档、mihomo proxy-providers 文档。
| 方式 | 额外服务是否接触订阅 | 主要风险 | 适用建议 |
|---|---|---|---|
| 原生订阅 | 通常不需要额外转换站 | 仍需信任订阅服务商、客户端和本地存储 | 优先选择,步骤最少 |
| 本地转换 | 不交给远程网站 | 本机日志、临时文件或工具本身泄露 | 适合能核对工具来源和权限的用户 |
| 可信自托管转换 | 交给自己控制的服务器 | 服务器日志、备份、访问权限配置不当 | 适合能维护服务器的用户 |
| 陌生在线转换 | 通常需要网站请求或处理订阅 | 链接、节点信息、配置内容和访问记录可能暴露 | 不建议提交真实长期订阅 |
这不是对任何具体转换站的安全评级。在线转换并非天然恶意,但仅凭网页能打开或使用 HTTPS,不能证明网站不会记录、保存、分析或修改提交内容。OWASP 明确指出,URL 查询参数中的用户名、密码和 Token 可能出现在服务器日志、浏览器历史、缓存、Referer 或第三方监控中,而且 HTTPS 不能消除这类接收端暴露风险。参考:OWASP 关于 URL 查询字符串信息暴露的说明。
为什么订阅链接要按访问凭据保护
订阅链接通常不是普通网页地址,可能包含随机 Token、用户标识、到期信息或其他授权参数。只要持有链接,客户端就可能反复请求订阅内容,因此应把它当作接近密码的敏感资料;具体权限、有效期和撤销方式仍以服务商实现为准,不能只凭链接外观判断。
把真实链接提交给转换站时,服务至少需要接触请求地址或返回内容,才能完成解析和生成配置。返回内容可能包含节点域名、端口、协议参数、用户名、密码、UUID、远程规则地址或其他资源地址。Clash Verge Rev 的隐私说明也写明,配置文件、下载的订阅、代理服务器、密码和订阅 URL 可能保存在用户设备本地;日志、备份和公开工单同样可能包含敏感信息。参考:Clash Verge Rev 隐私说明。
需要区分三类问题:第一,转换服务是否接触或保存订阅链接;第二,转换后的配置是否加入陌生节点、规则或远程资源;第三,原订阅服务商如何处理账号、节点和使用记录。转换器本身没有明显异常,不代表订阅服务商或生成的配置内容一定可信。
最短安全流程:先确认原生格式,再决定是否转换
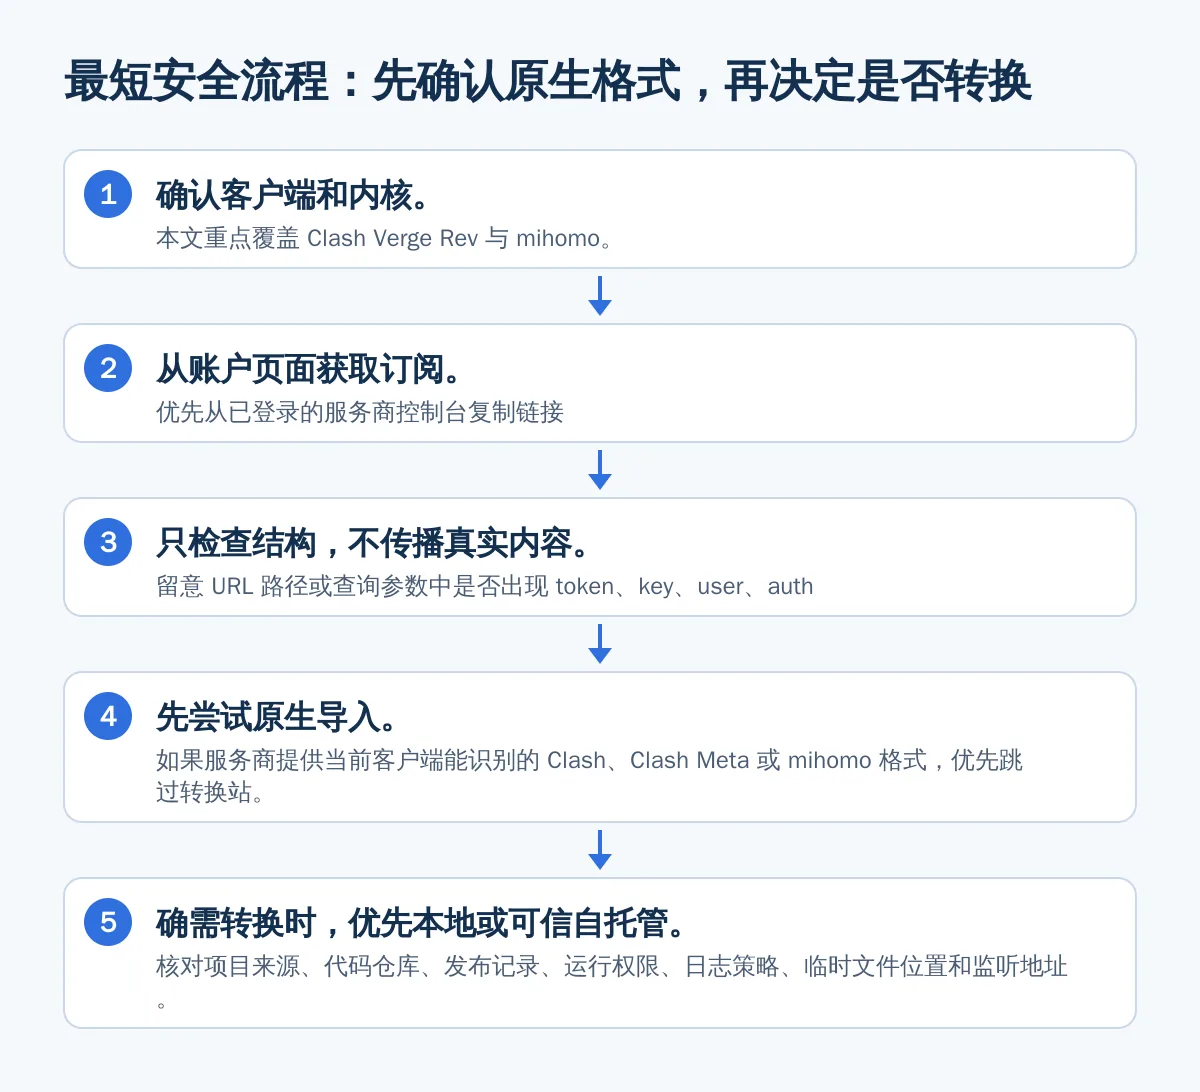
- 确认客户端和内核。本文重点覆盖 Clash Verge Rev 与 mihomo。其他客户端的菜单、格式支持、自动更新方式和安全边界可能不同,应以当前客户端显示和对应文档为准。
- 从账户页面获取订阅。优先从已登录的服务商控制台复制链接,不要从聊天记录、截图识别结果或陌生转发页面获取。不要公开完整订阅链接、二维码、日志或含节点密码的 YAML。
- 只检查结构,不传播真实内容。留意 URL 路径或查询参数中是否出现
token、key、user、auth、账户编号、到期标识或随机长字符串。没有这些字段也不能证明链接不敏感。 - 先尝试原生导入。在客户端中使用订阅链接导入或远程配置入口。如果服务商提供当前客户端能识别的 Clash、Clash Meta 或 mihomo 格式,优先跳过转换站。
- 确需转换时,优先本地或可信自托管。核对项目来源、代码仓库、发布记录、运行权限、日志策略、临时文件位置和监听地址。工具运行后关闭后台服务,并删除不再需要的临时文件。
- 先用脱敏样例检查格式。如果工具支持本地文件输入,可先用不含真实账号、密码和节点参数的示例配置测试。示例转换成功,只能说明格式流程可行,不能证明真实订阅安全。
下面的地址只是演示占位符,不能直接使用,也不要把真实订阅链接写进公开文章、截图、工单或代码仓库:
https://example.invalid/subscription-token
转换前后怎么检查:防止配置能用但内容已变
- 转换前:备份当前配置,记录订阅域名和节点数量的大致范围,确认浏览器地址栏、剪贴板、客户端日志和系统同步工具没有保存不必要的真实链接。
- 提交前:检查转换站是否要求额外账号、上传配置文件、安装扩展或执行脚本;查看是否公开运营主体、隐私政策、日志保留时间、删除方式和联系方式。缺少这些信息时,不要提交真实长期订阅。
- 转换后:对比节点数量、节点名称、服务器域名、端口、协议类型、远程规则和外部资源地址。发现无法解释的陌生域名、脚本、远程配置或明显不符的节点,应停止导入。
- 首次运行:先查看配置校验结果和客户端日志,再进行低权限、短时间的连接测试。不要为了排错反复把同一真实订阅提交给多个网站。
- 出现异常:先暂停新配置并恢复备份,再区分格式错误、网络问题、DNS 问题、节点失效和订阅泄露,不要把所有导入失败都判断为安全事件。
如果使用远程配置或自动更新,客户端会按照你设置的地址和更新方式请求订阅。Clash Verge Rev 隐私说明显示,远程配置、日志和备份可能包含订阅 URL、代理服务器、密码等信息,因此本地配置目录、备份压缩包和云同步目录也应按敏感资料处理。参考:Clash Verge Rev 配置与备份说明。
已经用过在线转换站怎么办
- 暂停旧订阅更新。在客户端中停止该配置的自动更新,避免旧地址继续被请求。不同版本入口可能不同,以当前客户端显示为准。
- 在服务商侧重置或撤销旧链接。寻找“重置订阅链接”“重新生成 Token”“撤销旧链接”等功能;如果没有该选项,联系服务商核实。只删除本地配置,不能让已经提交的旧链接失效。
- 删除旧配置和缓存。从各设备移除旧订阅、旧生成文件、下载目录、剪贴板记录和不必要的云端备份。不要只修改客户端中的显示名称。
- 使用新链接重新导入。重新导入后检查节点数量、远程规则、更新时间和日志中的请求域名。
- 检查账户和用量。查看服务商控制台是否有异常登录、异常流量、设备或订阅请求记录。没有记录不等于绝对没有风险,但异常记录可以帮助确定处置范围。
只修改服务商登录密码通常不一定足够,因为订阅 Token 可能独立于登录密码。节点突然失效也不等于订阅已经泄露,可能由到期、服务端调整、格式不兼容或网络问题造成;如果担心链接已暴露,直接重置旧 Token 通常比反复测试更稳妥。
不同格式不兼容,不一定是安全问题
Clash、Clash Meta 和 mihomo 相关配置可能存在字段、代理协议、加密内容或客户端入口差异。某个订阅在一个客户端中能导入,不代表另一个客户端一定能识别;出现“配置格式错误”“节点为空”或“远程配置无效”时,应先核对服务商提供的格式、客户端支持范围和当前文档。
排查顺序建议是:先确认订阅响应是否成功,再检查返回内容是否为预期格式,然后查看 YAML 或配置校验结果,最后再判断节点、DNS、系统代理和网络问题。格式不兼容时,不要为了“修复”而把真实订阅反复上传到多个转换站。
常见问题 FAQ
Clash订阅转换安全吗?在线转换站一定会偷链接吗?
不能据此断定某个网站一定会窃取链接,但在线转换必须接触订阅地址或返回内容,运营方可能记录请求、保存结果或处理配置。没有可核验的运营主体、隐私政策、日志策略和代码信息时,不建议提交真实长期订阅。
只要转换站使用 HTTPS,Clash订阅就安全吗?
不一定。HTTPS 主要保护传输过程,无法证明网站不会记录、备份、分析或修改内容;如果 Token 位于 URL 中,仍应考虑日志、浏览器历史、缓存和第三方监控等暴露位置。可参考 OWASP 的 URL 查询参数安全说明。
Clash订阅一定要经过转换站吗?
不一定。先查看服务商是否提供当前客户端可直接使用的 Clash、Clash Meta 或 mihomo 格式。Clash Verge Rev 支持远程订阅导入,mihomo 支持远程代理集合配置,能原生使用时通常不需要额外转换。
我已经把真实订阅放进在线转换站,只删除本地配置有用吗?
不够。删除本地文件只能减少本机继续使用旧链接的机会,不能让已经提交的链接失效。应先在服务商侧重置或撤销旧 Token,再删除各设备的旧配置、缓存和备份,最后用新链接重新导入。
转换后节点失效,是不是说明订阅已经泄露?
不一定。节点失效也可能由订阅到期、服务端调整、格式不兼容、证书或网络问题造成。先查看客户端日志和配置差异;如果担心链接已暴露,直接重置旧 Token,并停止继续向不同网站提交同一订阅。
常见问题
Clash订阅转换安全吗?在线转换站一定会偷链接吗?
不能据此断定某个网站一定会窃取链接,但在线转换必须接触订阅地址或返回内容。缺少可核验运营主体、隐私政策、日志策略和代码信息时,不建议提交真实长期订阅。
只要转换站使用 HTTPS,Clash订阅就安全吗?
不一定。HTTPS 主要保护传输过程,不能证明网站不会记录、保存、分析或修改内容;URL 中的 Token 仍可能出现在日志、历史记录、缓存或第三方监控中。
Clash订阅一定要经过转换站吗?
不一定。先查看服务商是否提供当前客户端可直接使用的 Clash、Clash Meta 或 mihomo 格式;能原生导入时,通常不需要额外转换。
已经把真实订阅放进在线转换站,只删除本地配置有用吗?
不够。应先在服务商侧重置或撤销旧 Token,再删除各设备的旧配置、缓存和备份,最后使用新链接重新导入。
转换后节点失效,是不是说明订阅已经泄露?
不一定。节点失效也可能由到期、服务端调整、格式不兼容或网络问题造成;先查看日志和配置差异,担心泄露时直接重置旧 Token。
相关阅读
参考资料
- Clash Verge Rev 远程订阅与本地配置文档
- Clash Verge Rev 隐私说明
- mihomo proxy-providers 官方文档
- OWASP:URL 查询字符串中的信息暴露(community.owasp.org)